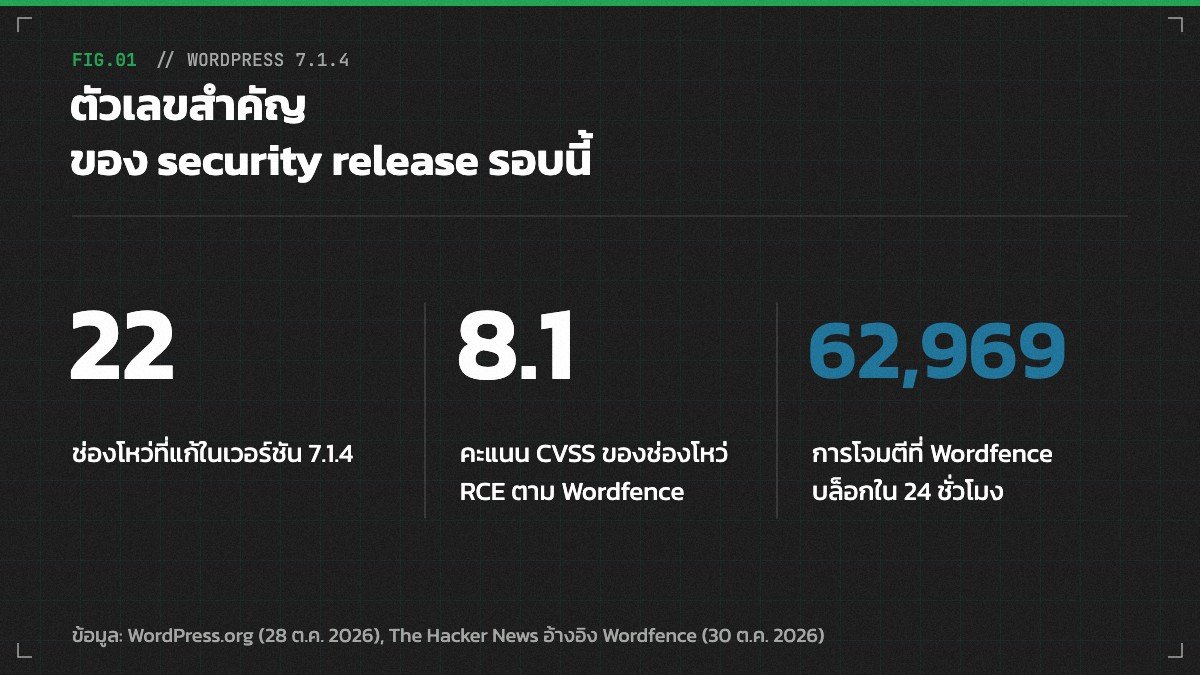
ช่องโหว่ตัวใหม่ของ WordPress รอบนี้แสบตรงที่มันซ่อนอยู่ในขั้นตอนอัปเดตเว็บเอง เมื่อ 28 ต.ค. 2026 ทีม WordPress ออก WordPress 7.1.4 เป็น security release แก้ช่องโหว่ 22 รายการ ตัวที่หนักที่สุดเปิดให้คนร้ายรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน และ Wordfence บอกว่าภายใน 24 ชั่วโมง ระบบของเขาบล็อกความพยายามโจมตีช่องโหว่นี้ไปแล้ว 62,969 ครั้ง
สรุปสั้น ๆ
- WordPress 7.1.4 แก้ช่องโหว่ 22 รายการ และทีม WordPress แนะนำให้อัปเดตทันที
- ตัวที่หนักสุดคือ race condition ตอนอัปเดต core ที่พาไปสู่การรันโค้ดบนเซิร์ฟเวอร์ได้
- Wordfence ให้คะแนน CVSS 8.1 กระทบตั้งแต่เวอร์ชัน 4.7 ถึง 7.1.3
- คนร้ายเริ่มยิงแล้ว Wordfence บล็อกได้ 62,969 ครั้งใน 24 ชั่วโมง
- เวอร์ชันเก่าได้แพตช์ย้อนหลังถึง 4.7 ส่วน 4.6 ลงไปไม่ได้แพตช์แล้ว
ในบทความนี้
WordPress 7.1.4 แก้อะไรบ้าง
ช่องโหว่ตัวหลักเป็นแบบ RCE หรือ remote code execution แปลง่าย ๆ คือคนแปลกหน้าสั่งให้เซิร์ฟเวอร์ของเรารันคำสั่งอะไรก็ได้จากระยะไกล เหมือนมีคนถือรีโมตทีวีบ้านเราอยู่หน้าบ้าน ทีม WordPress อธิบายสั้น ๆ ว่าเป็น race condition ระหว่างอัปเดต core ผู้ค้นพบคือ Umut Bayram
ส่วน Wordfence ลงรายละเอียดมากกว่า ตอนเว็บอัปเดต core แบบเต็มแพ็กเกจ WordPress จะแตกไฟล์ใหม่ไปพักไว้ในโฟลเดอร์ที่เดาชื่อได้ใต้ `wp-content/upgrade` และในไฟล์ที่พักไว้นั้นมีตัวติดตั้ง WordPress อยู่ด้วย บนหลายโฮสต์โฟลเดอร์นี้เปิดดูผ่านเว็บได้ ถ้าคนร้ายเรียกตัวติดตั้งได้ทันจังหวะ ก็ไต่ระดับไปจนรัน PHP ได้ คำว่า race condition ก็มาจากตรงนี้ เพราะเป็นการแข่งกับเวลา ในการทดสอบของ Wordfence ช่องนี้เปิดอยู่แค่ไม่กี่วินาทีเท่านั้น
ที่เหลืออีกหลายตัวเป็นช่องโหว่ XSS หรือการฝังสคริปต์ไว้ในหน้าเว็บ ซึ่งส่วนใหญ่ต้องใช้บัญชีระดับ Contributor ขึ้นไป กระจายอยู่ใน Interactivity API บล็อก Categories บล็อก Comments Pagination และ Customizer ตัวที่ไม่ต้องล็อกอินคือปัญหาที่ทำให้คนนอกเห็นการแก้ Customizer ที่ยังไม่ได้เผยแพร่ รอบนี้ยังแก้สิทธิ์ของ Notes ที่บาง role อ่านหรือแก้โน้ตในโพสต์ที่ตัวเองไม่มีสิทธิ์แก้ได้ด้วย
รายชื่อผู้รายงานมีจุดที่ผมสะดุดตา คือมีชื่อ Anthropic บริษัทที่ทำ Claude อยู่ด้วย 2 รายการ ตัวหนึ่งเป็น stored XSS ในหน้า Privacy Data Removal Requests อีกตัวเกี่ยวกับชื่อผู้ใช้ที่ไม่ถูก escape ประกาศไม่ได้บอกว่าเจอด้วยวิธีไหน ผมว่านี่เป็นสัญญาณว่าบริษัท AI เริ่มลงมาไล่หาบั๊กในโค้ดโอเพนซอร์สกันจริงจังแล้วครับ
ช่องโหว่ RCE ของ WordPress 7.1.4 โดนโจมตีจริงแล้วหรือยัง
โดนแล้วครับ ภายใน 2 วันหลังแพตช์ออก Wordfence บอกว่าในรอบ 24 ชั่วโมงระบบของเขาบล็อกการโจมตีช่องโหว่นี้ได้ 62,969 ครั้ง แหล่งโจมตีใหญ่ 2 แหล่งยิงวนใส่เว็บกลุ่มเล็ก ๆ ต่อเนื่องราว 14.5 ชั่วโมง ส่วนแหล่งอื่นไล่ลองชื่อเวอร์ชันและ path ของโฟลเดอร์พักไฟล์หลายแบบเพื่อเดาให้โดน บางแหล่งเรียกไฟล์อย่าง `setup-config.php` ซ้ำ ๆ ด้วย ตอนที่ข่าวนี้ออก ช่องโหว่ยังไม่ได้เลข CVE
ช่องโหว่นี้ต้องเข้าเงื่อนไขหลายข้อพร้อมกันถึงจะเจาะได้ คือเว็บต้องกำลังอัปเดตแบบเต็มแพ็กเกจ โฟลเดอร์พักไฟล์ต้องเปิดผ่านเว็บและรัน PHP ได้ คนร้ายต้องรู้หรือเดา path ได้ และต้องเรียกได้ก่อน WordPress ลบไฟล์ชั่วคราวทิ้ง ฟังดูยาก แต่พอคนร้ายใช้บอตยิงวนเป็นหมื่นครั้ง ความยากตรงนี้ก็ลดลงเยอะ
กระทบคนทำเว็บและดีไซเนอร์อย่างไร
เว็บที่เปิด automatic background updates ไว้จะอัปเดตเองตามปกติ กลุ่มที่ต้องห่วงคือเว็บที่ปิด auto-update ของ core ไว้ ซึ่งในงานรับทำเว็บเจอบ่อยมาก เพราะกลัวธีมหรือปลั๊กอินพังหลังอัปเดต เว็บแบบนี้ต้องเข้าไปอัปเดตเองที่ Dashboard > Updates แล้วกลับมาเช็กว่าเลขเวอร์ชันเปลี่ยนจริง ใครยังอยู่สายเก่า ทีม WordPress ทำแพตช์ย้อนหลังไว้ให้ เช่น 7.0.8, 6.9.11 และ 6.8.12 ไล่ลงไปถึง 4.7.39 ส่วน 4.6 กับรุ่นที่เก่ากว่าไม่ได้แพตช์แล้ว
ถ้าให้ผมแนะนำ คนดูแลหลายเว็บควรทำ 3 อย่างนี้ คืออัปเดตเป็น 7.1.4 หรือรุ่นแพตช์ของสายที่ใช้อยู่ ตรวจโฟลเดอร์ `wp-content/upgrade` ว่ามีไฟล์ PHP แปลก ๆ ค้างอยู่ไหม และดู log ว่ามีคำขอเรียกไฟล์ PHP ใต้โฟลเดอร์นี้หรือเปล่า ส่วนตัวผมคิดว่า ถ้าคุมเซิร์ฟเวอร์หรือ CDN ได้ การบล็อกไม่ให้เปิดโฟลเดอร์นี้ผ่านเว็บก่อนกดอัปเดตก็น่าทำ เพราะจังหวะกดอัปเดตครั้งนี้เองคือช่วงที่ช่องโหว่เปิดอยู่ อีกเรื่องคือดูว่ามีบัญชีแอดมินหรือปลั๊กอินที่ไม่รู้จักโผล่มาไหม
ผมมองว่าเคสนี้ต่างจาก ช่องโหว่ PHP2Shell ที่เพิ่งเล่าไปเมื่อสัปดาห์ก่อน ตอนนั้นต้องไปอัปเดต PHP บนเซิร์ฟเวอร์ รอบนี้แก้ที่ตัว WordPress ได้เลย ส่วนใครเริ่มให้ AI ช่วยดูแลเว็บ ลองดูวิธีส่งงานจุกจิกอย่างเช็กอัปเดตให้ Claude ในบทความ 4 งานจุกจิกที่ส่งต่อให้ Claude ได้
แล้วกดอัปเดตตอนนี้เลยดีไหม
กดเลยครับ โอกาสที่ธีมพังจาก security release แบบนี้ต่ำกว่าโอกาสโดนเจาะตอนที่คนร้ายเพิ่งได้แผนที่ไปเมื่อวานเยอะ ที่ผมขำแห้ง ๆ คือรอบนี้ช่องโหว่อยู่ในปุ่มอัปเดต แปลว่าเว็บที่ไม่เคยอัปเดตเลยดูเหมือนรอดจากจังหวะนี้ไป แต่อย่าเอาไปเป็นข้ออ้างนะครับ เพราะยังมีอีก 21 ช่องโหว่เปิดรออยู่ คำถามคือเว็บลูกค้าที่คุณดูแลอยู่ ตอนนี้มีกี่เว็บที่ยังปิด auto-update ไว้
คำถามที่พบบ่อย
WordPress 7.1.4 ออกเมื่อไร และแก้กี่ช่องโหว่
WordPress 7.1.4 ออกเมื่อ 28 ต.ค. 2026 เป็น security release ที่แก้ช่องโหว่ 22 รายการ ทีม WordPress แนะนำให้อัปเดตทันที
ช่องโหว่ RCE ตอนอัปเดต core กระทบเวอร์ชันไหน
ตามข้อมูลของ Wordfence กระทบ WordPress 4.7 ถึง 7.1.3 คะแนน CVSS 8.1 และยังไม่มีเลข CVE
ถ้าใช้ WordPress รุ่นเก่า ต้องขึ้น 7.1.4 เลยไหม
ไม่จำเป็น ทีม WordPress ทำแพตช์ย้อนหลังให้ทุกสายตั้งแต่ 4.7 เช่น 7.0.8 และ 6.9.11 แต่รุ่นที่ได้รับการดูแลเต็มที่มีแค่รุ่นล่าสุด ส่วน 4.6 ลงไปไม่ได้แพตช์แล้ว
เปิด auto-update ไว้แล้ว ต้องทำอะไรเพิ่มไหม
เว็บที่เปิด automatic background updates จะอัปเดตเอง แต่ควรเข้า Dashboard > Updates เช็กว่าเวอร์ชันเปลี่ยนแล้วจริง และดูโฟลเดอร์ `wp-content/upgrade` ว่าไม่มีไฟล์ PHP แปลก ๆ