ถ้าเว็บ WordPress ของคุณยังรัน PHP เวอร์ชันเก่าอยู่ ตอนนี้คือเวลาที่ต้องรีบเช็กครับ เมื่อ 21 ต.ค. 2026 โครงการ PHP ออกแพตช์ฉุกเฉินแก้ช่องโหว่ PHP2Shell 2 ตัว คะแนนความรุนแรง CVSS 9.2 เต็ม 10 ซึ่งเปิดให้คนร้ายรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน และทีมวิจัยที่ค้นพบสาธิตการเจาะเว็บ WordPress ได้จริงแล้ว
สรุปสั้น ๆ
- PHP2Shell คือชื่อเรียกช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ที่อยู่ในตัว PHP เอง
- คนร้ายส่งคำขอเข้าเว็บแล้วรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องมีบัญชี
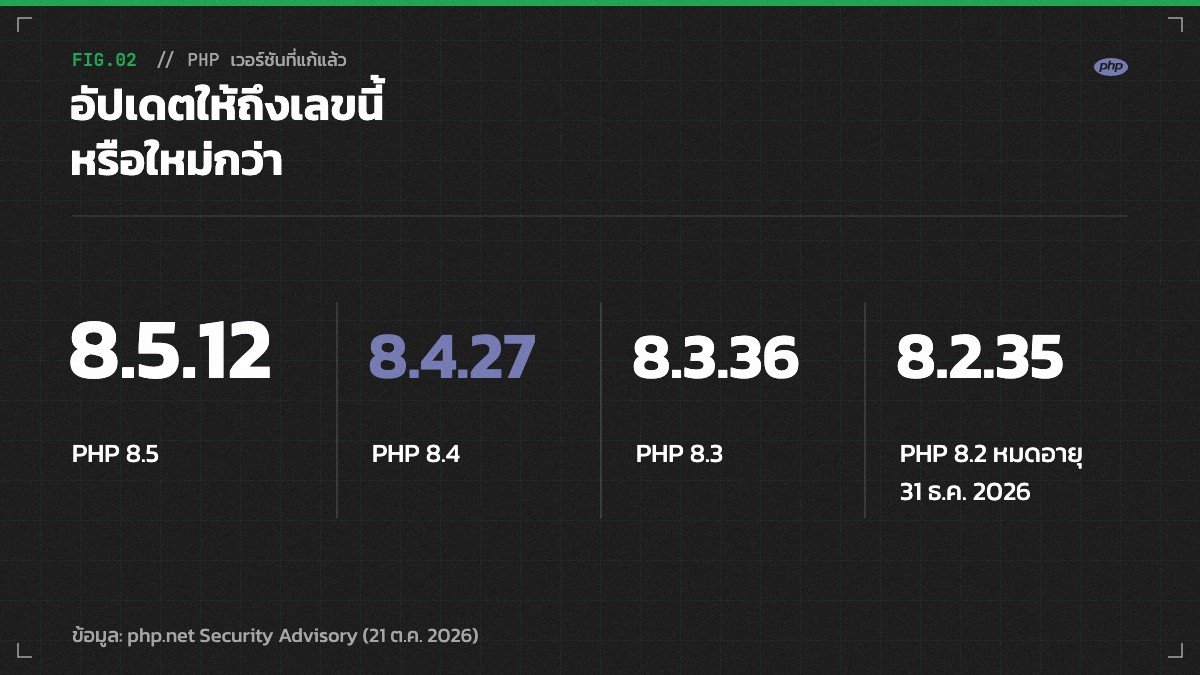
- เวอร์ชันที่แก้แล้วคือ PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35
- อัปเดต WordPress ปลั๊กอิน หรือธีม แก้ปัญหานี้ไม่ได้ ต้องอัปเดต PHP บนเซิร์ฟเวอร์เท่านั้น
- ใครใช้โฮสติงแบบแชร์ ให้ถามโฮสต์ว่าติดตั้ง PHP ที่แก้แล้วหรือยัง
ในบทความนี้
ช่องโหว่ PHP2Shell คืออะไร
PHP คือภาษาที่ WordPress ใช้ทำงานอยู่หลังบ้าน เปรียบเหมือนเครื่องยนต์ของรถ ส่วน WordPress เป็นตัวถังกับเบาะที่เราเห็น รอบนี้ปัญหาอยู่ที่เครื่องยนต์ครับ ประกาศของ php.net บอกว่าช่องโหว่ทั้ง 2 ตัวกระทบ PHP ทุกตัวที่รับคำขอจากเว็บ ทั้ง PHP-FPM, Apache ที่ใช้ mod_php, php-cgi, FrankenPHP และ LiteSpeed
ตัวแรก CVE-2026-109618 เกิดตอนที่ PHP ใช้หน่วยความจำชนเพดานระหว่างรับคำขอ แล้วข้อมูลภายในยังเตรียมไม่เสร็จ ตอนเก็บกวาดหลังจบคำขอ PHP กลับเอาข้อมูลที่พังนั้นไปใช้ต่อ ตัวที่สอง CVE-2026-109619 เกิดจากข้อมูลของคำขอก่อนหน้าค้างอยู่หลังหน่วยความจำถูกคืนไปแล้ว คำขอถัดไปที่วิ่งเข้า worker ตัวเดียวกัน (worker คือโปรเซสของ PHP ที่คอยรับคำขอทีละรายการ เหมือนพนักงานเคาน์เตอร์ที่รับลูกค้าคนต่อไป)จึงหยิบของค้างนั้นไปใช้ ทั้งสองแบบจบที่คนร้ายรันโค้ดของตัวเองบนเซิร์ฟเวอร์ได้
php.net ระบุว่าความเสี่ยงสูงสุดอยู่ที่ mod_php เพราะมีการสาธิตว่าคำขอเดียวที่ไม่ต้องล็อกอินก็เริ่มโจมตีได้ก่อนโค้ดของแอปจะทำงานเสียอีก
ทำไมเว็บ WordPress โดนด้วย
ทีม Wiz Research ซึ่งร่วมค้นพบกับ Calif และ OpenAI บอกว่าสาธิตการรันโค้ดจากระยะไกลโดยไม่ต้องล็อกอินได้บน WordPress, Drupal และ Joomla และระบุว่าเป็นแค่ตัวอย่าง แอปอื่นที่เขียนด้วย PHP ก็เสี่ยงเหมือนกัน เพราะบั๊กอยู่ที่ PHP ไม่ได้อยู่ที่โค้ดของแอป
จุดที่หลายคนเข้าใจผิดคือคิดว่ามีปลั๊กอินความปลอดภัยแล้วรอด Hostinger เขียนไว้ชัดว่าการอัปเดต WordPress ธีม หรือปลั๊กอิน แก้ช่องโหว่นี้ไม่ได้ ส่วน Meow Apps อธิบายว่าปลั๊กอินความปลอดภัยหรือโหมดปิดปรับปรุงช่วยไม่ได้ เพราะการโจมตีเกิดก่อน WordPress จะโหลดขึ้นมา
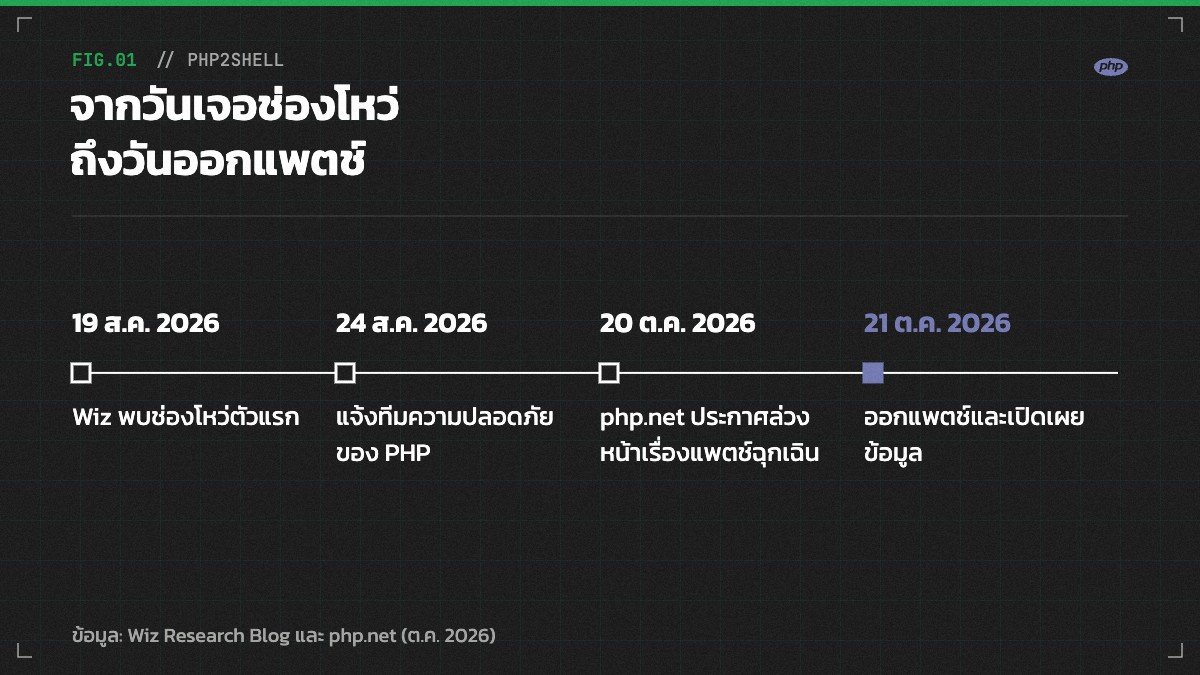
ที่น่ากังวลคือรายละเอียดหลุดออกมาก่อนวันออกแพตช์ Hostinger บอกว่ามีโค้ดโจมตีของช่องโหว่ตัวหนึ่งเวียนอยู่ก่อนแพตช์จะออก ส่วน BleepingComputer รายงานคำพูดของ CTO ของ Cloudflare ว่าเริ่มเห็นการโจมตีช่องโหว่ทั้งสองตัวแล้ว ส่วนตัวผมมองว่าข่าวนี้น่าห่วงตรงที่ Wiz ใช้ AI ช่วยหาบั๊กและเขียนโค้ดโจมตี ถ้าฝั่งคนดีทำได้เร็ว ฝั่งคนร้ายก็ทำได้เร็วพอกัน
เช็กยังไงว่าเว็บเราเสี่ยงไหม
วิธีที่ง่ายที่สุดคือเข้า wp-admin ไปที่ Tools → Site Health → Info → Server แล้วดูบรรทัด PHP version ถ้าเป็น 8.5.12, 8.4.27, 8.3.36, 8.2.35 หรือใหม่กว่า ถือว่าได้แพตช์แล้ว ถ้าต่ำกว่านั้นต้องถามโฮสต์ต่อ เพราะ Meow Apps เตือนว่า Linux บางตัวออกแพตช์มาในเลขเวอร์ชันที่ดูเก่า เช่น Ubuntu 24.04 จึงต้องยึดประกาศความปลอดภัยของ distribution เป็นหลัก
ใครยังใช้ PHP 8.1 หรือเก่ากว่า ต้องระวังเป็นพิเศษครับ โครงการ PHP เลิกออกอัปเดตให้รุ่นเหล่านี้แล้ว มีแค่ซอร์สโค้ดที่ backport หรือย้อนแพตช์ไปให้ 7.4, 8.0 และ 8.1 สำหรับคนที่คอมไพล์เอง และ PHP 8.2 ก็จะหมดอายุวันที่ 31 ธ.ค. 2026
วิธีป้องกันช่องโหว่ PHP2Shell สำหรับเว็บ WordPress
ทางแก้ที่ครบมีทางเดียวคืออัปเดต PHP ซึ่ง php.net ก็ย้ำเองว่ามาตรการอื่นแค่ลดความเสี่ยง ทำให้ปลอดภัยจริงไม่ได้ วิธีทำขึ้นกับว่าเราใช้โฮสติงแบบไหน
ถ้าใช้โฮสติงแบบแชร์หรือ managed hosting ให้ถามโฮสต์ตรง ๆ ว่าติดตั้ง PHP ที่แก้แล้วหรือยัง อย่างเว็บนี้อยู่บน Hostinger ซึ่งประกาศว่าตั้งกฎ firewall บล็อกรูปแบบการโจมตีที่รู้จัก ปิด session.upload_progress และทยอยอัปเดต PHP ทั้งแพลตฟอร์ม ลูกค้าแพ็กเกจทั่วไปที่ไม่ใช่ VPS ไม่ต้องทำอะไรเพิ่ม
ถ้าดูแลเซิร์ฟเวอร์หรือ VPS เอง ให้ติดตั้งแพ็กเกจ PHP ที่แก้แล้วจาก Linux distribution ที่ใช้ แล้วรีสตาร์ต PHP-FPM หรือ Apache ทุก worker ใครใช้ Docker ให้ดึง image ใหม่แล้วสร้าง container ใหม่ ส่วนคนที่ใช้ repository rpms.remirepo.net ทาง php.net แนะนำให้เปลี่ยนไปใช้แพ็กเกจของ distribution หรือคอมไพล์เอง เพราะ repository นี้ยังไม่มีอัปเดตในวันออกแพตช์
ระหว่างรออัปเดต php.net มีมาตรการชั่วคราว เช่น ตั้ง session.upload_progress.enabled=0 ในไฟล์ php.ini หรือ config ของ FPM pool แล้วรีสตาร์ตทุก worker (ตั้งผ่าน ini_set() หรือ .user.ini ไม่ได้ผล), ตั้ง post_max_size ให้ต่ำ และจำกัดขนาดคำขอที่ระดับเว็บเซิร์ฟเวอร์ ส่วน Cloudflare ปล่อยกฎ WAF หรือ firewall สำหรับเว็บ ที่กันรูปแบบการโจมตีที่รู้จักให้ลูกค้าทุกแพลนรวมแพลนฟรี ทั้งหมดนี้แค่ช่วยซื้อเวลาครับ
ถ้าสงสัยว่าเว็บโดนไปแล้ว ให้ดูว่ามีบัญชีผู้ดูแลที่ไม่รู้จัก ปลั๊กอินแปลก ๆ หรือไฟล์ .php ในโฟลเดอร์ wp-content/uploads หรือไม่ ถ้าเจอ ให้กู้เว็บจาก backup ก่อนโดนเจาะ แล้วเปลี่ยนรหัสผ่านทั้งหมด ใครกำลังใช้ AI ช่วยดูแลเว็บอยู่ ลองอ่านเรื่อง AI กับ WordPress ตอนนี้ทำงานร่วมกันได้แค่ไหน ประกอบด้วยก็ได้
แล้วเราควรตื่นตูมไหม
ควรรีบ แต่ไม่ต้องตื่นตูมครับ ถ้าใช้โฮสต์ที่ดูแล PHP ให้ งานของเราคือเช็กเลขเวอร์ชันแล้วถามให้ชัด ถ้าดูแลเซิร์ฟเวอร์เอง อัปเดตให้เสร็จวันนี้เลยครับ ผมคิดว่าบทเรียนใหญ่ของข่าวนี้คือเว็บที่ตั้งทิ้งไว้แล้วลืม ทั้งเว็บแคมเปญเก่าและเว็บทดสอบที่ยังเปิดอยู่ พวกนี้มักไม่มีใครอัปเดต
ลองนับดูไหมครับว่าคุณมีเว็บ PHP ที่ลืมไปแล้วกี่เว็บ ผมเดาว่าหลายคนนับเสร็จแล้วจะเหงื่อตกนิด ๆ
คำถามที่พบบ่อย
ช่องโหว่ PHP2Shell คืออะไร
ชื่อเรียกช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ใน PHP ระดับ CVSS v4.0 9.2 ที่อาจเปิดให้คนร้ายรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน
อัปเดต WordPress หรือปลั๊กอินความปลอดภัยช่วยได้ไหม
ไม่ได้ เพราะช่องโหว่อยู่ใน PHP และการโจมตีเกิดก่อน WordPress โหลด ต้องอัปเดต PHP บนเซิร์ฟเวอร์
PHP เวอร์ชันไหนปลอดภัยแล้ว
PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 ขึ้นไป ส่วน 8.1 และเก่ากว่าต้องได้ backport จากโฮสต์หรือผู้ให้บริการ หรือย้ายไปเวอร์ชันที่ยังได้รับอัปเดต
ใช้ Cloudflare อยู่แล้ว ยังต้องอัปเดตไหม
ต้องอัปเดต กฎ WAF ของ Cloudflare กันได้เฉพาะรูปแบบการโจมตีที่รู้จัก และเป็นมาตรการชั่วคราวเท่านั้น
แหล่งข้อมูล
- PHP Security Advisory: CVE-2026-109618 และ CVE-2026-109619 — php.net (21 ต.ค. 2026)
- PHP2Shell: AI uncovers critical RCE vulnerabilities — Wiz Research
- Hostinger deploys protections against php2shell PHP vulnerabilities — Hostinger Blog
- PHP ships emergency patches for critical PHP2Shell flaws — BleepingComputer
- PHP2Shell: Critical PHP vulnerabilities patched — Help Net Security (21 ต.ค. 2026)
- PHP2Shell: what it is, and what to do on your WordPress site — Meow Apps